設定ファイル変更を安全に反映|差分確認・退避・切り戻しの手順
「この1行を直して、反映して終わり」
そう思って本番サーバーの設定ファイルを開いたのに、保存する直前で少し手が止まる。この感覚、たぶん多くの人が知っていると思います。
コードの改修なら、レビューもテストも、動かして確かめる場所もあります。でも設定ファイルには、その網がありません。書き換えた瞬間から、サーバー全体に効いてしまう。 しかも失敗の出方が「再起動してみて初めて分かる」なので、気づいたときには止まっている、ということが起こります。
だからこの記事では、難しいことはしません。やる順番を1本に決めるだけです。順番さえ決まっていれば、夜中でも、急ぎの依頼でも、同じ品質で通せます。
結論:設定ファイルの変更は、次の5つをこの順番で通します。①先に退避する(cp -aで元をコピー) → ②差分を目で見る(diff -u) → ③構文チェックを通す(nginx -t/apachectl configtest/sshd -tなど) → ④まず再読み込み(reload)で反映し、効かないときだけ再起動(restart) → ⑤反映後30秒の確認と、戻し方をメモに書いておく。とくに効くのは①と③です。この2つを飛ばさなければ、設定変更で長時間止める事故はかなり減らせます。
なお、ここに書くのは進め方の型です。ファイルの場所・コマンド名・再読み込みの可否は、ミドルウェアやOSのバージョンで違います。本番に入れる前に、必ず自分の環境の公式ドキュメントで確かめてください。
何が起きているか:差分が小さいほど、油断する
設定変更の事故は、大きな変更では起きません。「1行だから」と手順を省いたときに起きます。理由を分けると、だいたいこの4つです。
1. 守ってくれる網がない。 コードならプルリクエストがあり、他人の目が入り、テストが走ります。設定ファイルは、多くの現場でエディタからそのまま保存です。間違いを見つけてくれる人も仕組みもありません。
2. 効き方が「全体」で「即時」。 アプリの改修は、たいてい特定の画面や機能に閉じています。設定は違います。1行の書き間違いで、サービス全体が起動しなくなることがあります。範囲が広いぶん、戻すまでの時間がそのまま停止時間になります。
3. 失敗が「起動してみないと」分からない。 構文が壊れていても、保存した時点では何も起きません。再起動して初めて落ちます。そして落ちた後は、直すまで上がりません。ここが、設定変更がコード改修と決定的に違うところです。
4. 記録が残らない。 誰が、いつ、なぜその値にしたのか。設定ファイルは、書き換えると前の状態が消えます。3か月後の自分が「この値、なんでこうなってるんだろう」と悩むことになります。いわゆる秘伝のタレの作られ方は、だいたいこれです。
言い換えると、設定ファイルは「小さいのにリスクが偏っている作業」です。だから、小さいまま丁寧に通す型を持っておくのが、いちばん割に合います。
手順1:先に退避する(.bak の置き場所には要注意)
編集を始める前に、まず今のファイルをコピーします。編集した後ではありません。開く前です。
# 元のファイルを、属性ごとコピーして退避する
cp -a /etc/nginx/conf.d/default.conf ~/backup/default.conf.20260831
-a を付けるのは、パーミッション・所有者・タイムスタンプをそのまま残すためです。単なる cp だと属性が変わることがあり、戻したときに「ファイルはあるのに読めない」という二次災害になります。地味ですが、ここは効きます。
落とし穴:.bak を同じディレクトリに置いていいとは限らない
これは実際によくある事故です。多くのミドルウェアは、設定ディレクトリの中をワイルドカードでまとめて読み込みます。
- nginx:
include /etc/nginx/conf.d/*.conf; - Apache:
IncludeOptional conf.d/*.conf
このとき、名前の付け方で結果が変わります。
default.conf.bak→ 読み込まれない(.confで終わらないので安全)default.bak.conf→ 読み込まれる(同じ設定が二重に効いて、重複エラーや意図しない上書きが起きる)
一文字の順番で結果が変わるので、覚えておくより設定ディレクトリの外に退避するほうが確実です。~/backup/ でも /root/config-backup/ でも構いません。「設定ディレクトリに退避ファイルを置かない」を自分のルールにしておくと、この事故は起きなくなります。
できれば、変更履歴も残す
/etc をまるごと Git 管理下に置いている現場もありますが、そこまでやらなくても大丈夫です。最低限、変更したファイル名・日時・変えた内容・なぜ変えたかを1行残しておけば十分です。変更管理台帳に書く場所があるなら、そこへ。まだ無いなら、テキストファイル1つで始められます。
設定ファイルそのものをバージョン管理に載せていきたい場合は、バージョン管理がないシステムをGitに載せる手順の考え方がそのまま使えます。ただし、パスワードや鍵が書かれた設定ファイルをそのままGitに入れないことだけは気をつけてください。この点はパスワード・APIキーの平文放置をなくす保管方法にまとめています。
手順2:差分を目で見る(意図した行だけが変わっているか)
編集したら、反映する前に必ず差分を見ます。頭の中では1行しか変えていなくても、実際には違うことがあります。
# 退避したものと、今のファイルを比べる
diff -u ~/backup/default.conf.20260831 /etc/nginx/conf.d/default.conf
Git 管理下なら git diff で構いません。見るのは、この4点だけです。
- 意図した行だけが変わっているか。 カーソルが滑って、隣の行の文字を消していないか。
- 改行コードが混ざっていないか。 手元のWindowsで編集してアップロードすると、行末に
^M(CRLF)が入ることがあります。設定ファイルによっては、これだけで読めなくなります。fileコマンドやcat -Aで確認できます。 - 全角スペースが混入していないか。 日本語入力のまま打つと入ります。見た目では気づけません。
- コメント記号がその形式で正しいか。
#のものもあれば;(php.ini など)や//のものもあります。他のファイルの書き方をそのまま持ってこないよう注意します。
差分が3行以上あって、そのうち自分が意図したのが1行なら、そこで一度立ち止まります。残りの2行が何なのかを説明できるようになってから進めば大丈夫です。
手順3:構文チェックを通す(反映前にできる、いちばん強い一手)
多くのミドルウェアには、反映せずに設定の正しさだけを確かめるコマンドがあります。これを通す習慣があるかどうかで、事故の数がはっきり変わります。
| 対象 | 構文チェックのコマンド |
|---|---|
| nginx | nginx -t |
| Apache | apachectl configtest(環境により httpd -t / apache2ctl -t) |
| OpenSSH(sshd) | sshd -t(sshd -T で実際に効く値を一覧表示) |
| sudoers | visudo -c(編集自体も visudo 経由が安全) |
| PHPのコード | php -l ファイル名 |
| systemd のユニット | systemd-analyze verify ユニット名 |
| MySQL(8.0以降) | mysqld --validate-config |
チェックが通ったら、次へ進みます。通らなかったら、そのメッセージには行番号が入っています。だいたいはそこか、その1つ手前の行です。
ひとつだけ、正直に添えておきます。構文チェックが通っても「意図どおり」とは限りません。 通ったのは「壊れていない」ことだけです。値が正しいかは、反映後の確認(手順5)で見ます。
なお、php.ini のように専用の構文チェックコマンドがない設定ファイルもあります。その場合は反映後に php --ini(どのファイルが読まれたか)と php -i | grep 項目名(値がどうなったか)で確かめる、という形になります。チェックできないものは、反映後の確認を厚くする。 そう決めておけば迷いません。
手順4:再読み込み(reload)と再起動(restart)を使い分ける
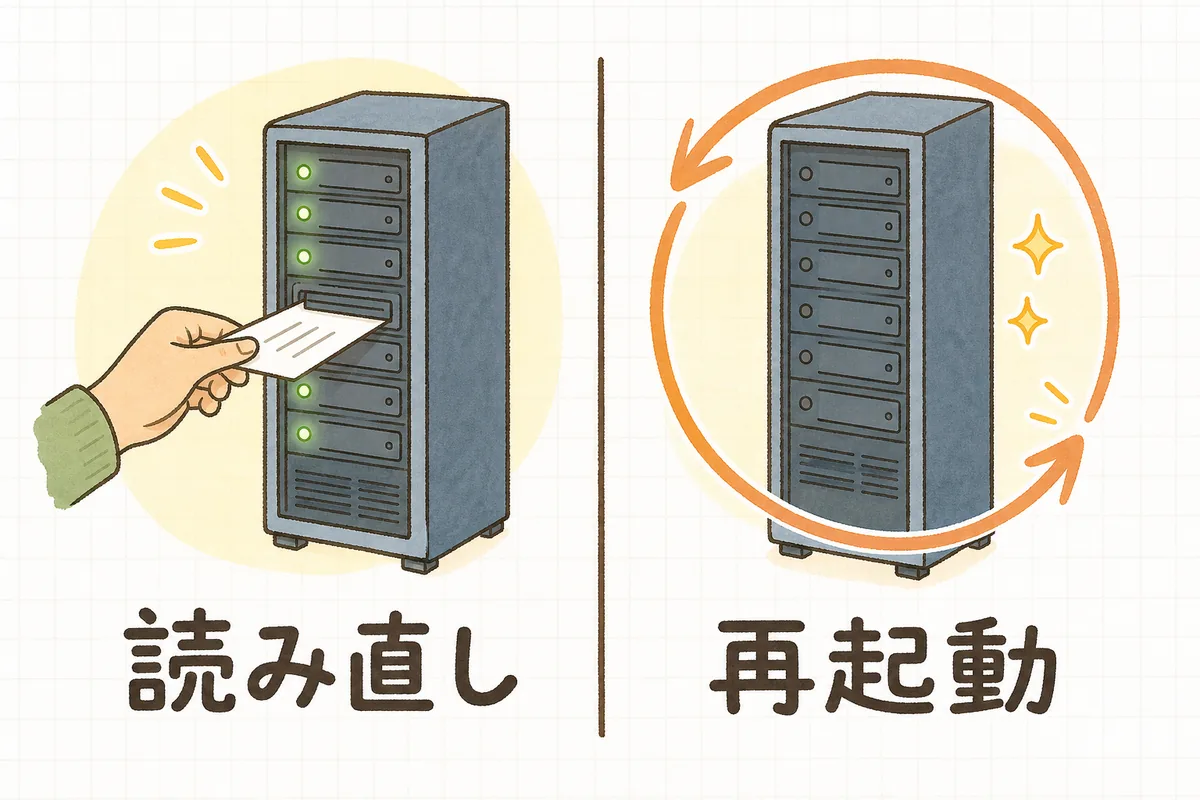
設定を反映する方法は、大きく2つあります。ここを分けて考えられると、止める時間が短くなります。
再読み込み(reload) は、動いているプロセスを止めずに設定だけを読み直させる方法です。処理中のリクエストは最後まで面倒を見てくれるので、利用者から見ると何も起きません。
再起動(restart) は、いったん落として上げ直す方法です。確実に反映されますが、その瞬間は落ちます。メモリ上に持っていた状態(キャッシュ、セッション、接続プールなど)も消えます。
# まず再読み込みを試す
systemctl reload nginx

# 反映されなければ再起動
systemctl restart nginx順番は、迷ったらまず読み直しです。ただし、読み直しでは効かない設定もあります。プロセス数やリッスンするポートのように、起動時にしか読まれない項目がそれです。「読み直したのに変わらない」ときは、設定が間違っているのではなく、再起動が要るだけ、ということがよくあります。
再起動が必要になったときは、利用者が少ない時間帯にずらせないかを一度考えてみてください。ずらせない事情があるなら、メンテナンス告知画面を先に用意しておくと、問い合わせの電話が減ります。
sshd の変更だけは、別扱いにする
ひとつだけ、他と分けて扱ってほしいものがあります。SSHの設定(sshd_config)です。
ここを壊した状態で再起動すると、自分がサーバーに入れなくなります。しかも、直すためにはサーバーに入る必要があります。詰みです。
避け方は決まっています。
sshd -tで構文チェックを通す。- 反映する(
systemctl reload sshd)。 - 今つないでいるセッションは、絶対に閉じない。
- 別のターミナルをもう1本開いて、ログインできることを確認する。
- 入れたら、そこで初めて元のセッションを閉じてよい。
いま繋がっているセッションは、設定を変えても切れません。この「生きている1本」が、唯一の戻り道です。閉じてしまうと戻れなくなります。3番と4番を守るだけで、この事故は起きません。
鍵認証やrootログインの設定を触るときの考え方は、SSHの鍵認証とrootログイン禁止にまとめています。
手順5:反映後30秒の確認と、戻し方を先に書いておく
反映したら、そのまま席を立たずに次を見ます。30秒で終わります。
# サービスがちゃんと上がっているか
systemctl status nginx

# 直近のログにエラーが出ていないか
journalctl -u nginx --since "1 min ago"

# 外から1リクエストだけ投げて、応答コードを見る
curl -I https://example.com/見るのは「上がっているか」「エラーが出ていないか」「外から応答が返るか」の3つだけで十分です。ログの絞り込み方はエラーログをgrepとtailで絞るにまとめています。反映後にどこまで見るかを決めておきたいときは、リリース後の確認項目も参考になります。
そして、この記事でいちばん実務に効くのはここです。
戻し方の3行を、変更する前にメモ帳へ書いておく。
# 戻すとき(作業前に書いておく)
cp -a ~/backup/default.conf.20260831 /etc/nginx/conf.d/default.conf
nginx -t
systemctl reload nginx
慌てているときに、退避先のパスは思い出せません。作業前の落ち着いた頭で書いた3行があるだけで、切り戻しは「探す作業」から「貼り付ける作業」に変わります。所要時間が数分から数十秒になります。
戻す判断そのものをどう決めておくかは、すぐ戻せるリリース設計とロールバック手順にまとめています。
具体例:アップロード上限を上げる、という依頼
社内システムと会社サイトを兼務で見ている担当者の例で、順番をたどってみます。依頼は「PDFがアップロードできない。上限を上げてほしい」。触るのは nginx と PHP の設定を1行ずつです。
- 作業前(5分):
~/backup/20260831/を作り、nginx.confとphp.iniをcp -aで退避。切り戻しの3行をメモ帳に書いた。変更管理台帳に「アップロード上限 10M→30M、依頼者・理由」を先に1行書いた。 - 編集(2分):nginx の
client_max_body_sizeと、PHP のupload_max_filesize/post_max_sizeを変更。PHP側は2つセットで、片方だけだと効かないので両方直した。 - 差分確認(1分):
diff -uを実行。変わっているのは意図した行だけ。全角スペースの混入もなし。 - 構文チェック(30秒):
nginx -tは通過。php.ini は専用のチェックがないので、反映後に確認することにした。 - 反映(1分):
systemctl reload nginxとsystemctl reload php-fpm。利用者が少ない昼休み前を選んだ。 - 確認(3分):
php -i | grep upload_max_filesizeで値が変わっていることを確認。実際に20MBのPDFを1つアップロードして通ることを確かめた。依頼者にも1回試してもらった。 - 記録(1分):台帳の行に「反映済み・確認済み」と時刻を追記。退避ファイルは1か月後に消す、とカレンダーに入れた。
全部で15分弱です。この例で効いたのは、高度な知識ではありません。退避を先にしたことと、PHP側が2項目セットだと知っていて差分で確かめたこと。この2つだけです。
もし上限を上げたのに効かなかったとしても、慌てる必要はありません。戻し方は手元にあります。効かない原因を落ち着いて探せる状態そのものが、この手順の目的です。
影響:順番を1本に決めると、何が変わるか
- 止める時間が短くなる。 事故の総量はゼロにはなりませんが、「気づいてから戻すまで」が確実に縮みます。障害対応で効くのは、たいていこちらです。
- 急ぎの依頼でも品質が落ちない。 「今すぐお願いします」と言われた日ほど、手順を省きたくなります。順番が決まっていれば、急いでも同じ品質で通せます。
- 夜間・休日の作業が怖くなくなる。 誰にも相談できない時間帯でも、戻り道があると分かっていれば手が動きます。
- 設定の理由が残る。 台帳に1行残す習慣がつくと、半年後の自分が助かります。サーバー構成ドキュメントの更新も、この1行から始められます。
- 引き継げる形になる。 次の担当者が「この現場では設定変更をこう通す」と分かる状態は、そのまま資産です。
一方で、増える手間もあります。1行の変更に10分かかるようになります。ここは正直なところです。ただ、戻せなかった1回のほうが、10分の積み重ねよりずっと高くつくというのが、多くの現場での実感だと思います。
明日やること:次の1回を、この順番で通してみる
新しく何かを導入する必要はありません。次に設定ファイルを触るとき、次の3つだけ足してみてください。
- 編集する前に
cp -aで退避する。 置き場所は設定ディレクトリの外。ファイル名に日付を入れる。 - 切り戻しの3行を、メモ帳に書いてから編集を始める。 「戻すコマンド」「構文チェック」「反映」の3行です。
- 反映前に構文チェックを1回通す。 対応コマンドが分からなければ、上の表から探すか、公式ドキュメントで「configtest」「syntax check」を調べます。
この3つだけで、設定変更の事故はかなり減ります。1と2は、サーバーの状態を1ミリも変えません。 だから今日からでも安全に始められます。
余裕があれば、よく触る設定ファイルについて構文チェックのコマンドを1枚のメモにまとめておくと、次から迷いません。5行あれば足ります。
設定ファイル変更チェックリスト
全部そろえる前提ではありません。上から優先順位で並べています。
編集する前
- 変更前のファイルを
cp -aで退避したか(属性ごと残したか) - 退避先は設定ディレクトリの外か(
*.confに拾われない場所か) - 切り戻しの3行(戻す・チェック・反映)をメモに書いたか
- 何を・なぜ変えるかを、1行でいいので記録する場所を決めたか
- 関連する項目が他のファイルにもないか確認したか(上限値などは複数箇所にまたがる)
反映する前
-
diff -uで差分を見て、意図した行だけが変わっていることを確認したか - 改行コード・全角スペース・コメント記号の混入がないか見たか
- 構文チェックのコマンドを通したか(無い場合は反映後の確認を厚くしたか)
- 再読み込みで済むか、再起動が要るかを確かめたか
- 再起動が要るなら、時間帯をずらせないか一度考えたか
反映した後
- サービスが起動しているか(
systemctl status) - 直近のログにエラーが出ていないか
- 外から1リクエスト投げて、応答が返るか
- 変えた値が実際に効いているか(一覧表示コマンドや実動作で確認)
- 記録に「反映済み・確認済み」と時刻を追記したか
SSHの設定を触ったとき(必須)
-
sshd -tで構文チェックを通したか - 今のセッションを閉じずに、別ターミナルでログインできることを確認したか
「編集する前」の3つが埋まっていれば、多くの場面で戻れます。残りに○が付かない日があっても大丈夫です。
よければ、こちらも
設定変更は、周りの手順とつなげると一段楽になります。
- 本番反映前チェックリスト|作業前バックアップの取り方:反映そのものの型を、もう少し広く扱っています。
- すぐ戻せるリリース設計|ロールバック手順の用意:戻す判断をいつ下すか、を先に決めておく話です。
- 環境差で事故らない設定管理|開発・検証・本番を一人運用で:環境ごとに変わる値を、どう分けて持つかの整理です。
- 変更管理台帳の付け方|「誰がいつ何を変えたか」を残す:1行の記録を、無理なく続ける形にする方法です。
- バージョン管理がないシステムをGitに載せる手順:設定ファイルの履歴を残す、もう一歩先の話です。
保存する前に手が止まるのは、慎重さが足りないからではありません。本番が動いていること、その先に使っている人がいることを、ちゃんと分かっているからです。その感覚は、守る側の人が持っていていいものです。
ただ、毎回ゼロから緊張し直すのは、少しもったいない気もします。順番を1本決めてしまえば、その緊張は「手順を通す集中」に変わります。怖さは減らなくていい。戻り道さえあれば、進めます。
明日、次に設定ファイルを開くとき。編集の前に cp -a を1回打つところからで大丈夫です。それだけで、その日の作業は「戻せる作業」になります。
ほかの実務ヒントは記事一覧からどうぞ。保守運用の小さな備えを、メールでも少しずつお届けしています。
関連用語
</content> </invoke>